


ランサムウェア対策の鍵は「全社対応」|危機管理広報と部門連携
 2026.10.07
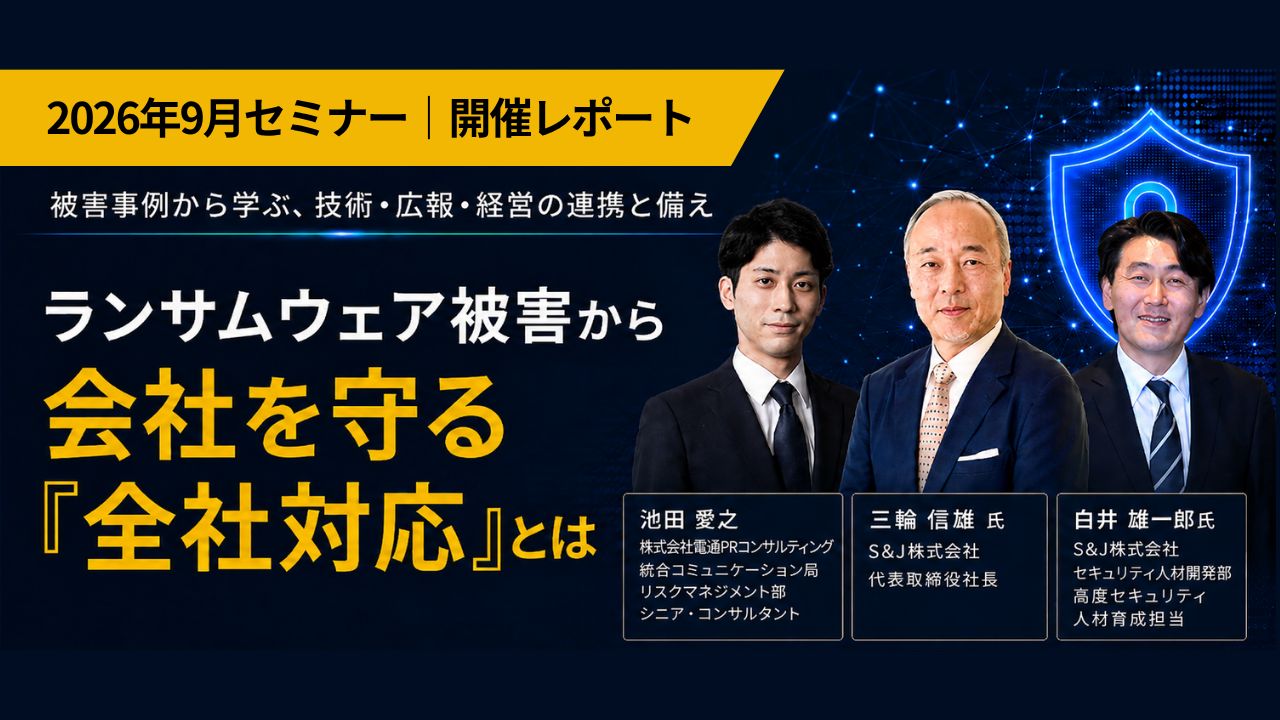
2026年9月16日、電通PRコンサルティングとS&J株式会社は、「ランサムウェア被害から会社を守る『全社対応』とは」をテーマにオンラインセミナーを開催しました。
ランサムウェアをはじめとする大規模なサイバーインシデントは、システム障害だけでなく、生産・受発注・物流・サービス提供、顧客や取引先、さらには企業業績や社会的な信頼にまで影響が広がる可能性があります。
そのため、サイバー危機への備えは、セキュリティ部門だけで完結するものではありません。技術的な封じ込めや復旧と並行して、経営は何を判断するのか。広報は何を、いつ、どこまで社会に伝えるのか。平時から部門を横断して共通認識を持ち、意思決定できる体制をつくっておくことが重要です。
本記事では、S&J株式会社(以下、S&J) 代表取締役社長 三輪信雄氏によるランサムウェア対策の解説、株式会社電通PRコンサルティングのシニア・コンサルタント 池田愛之によるサイバー危機広報のポイント、さらにS&Jセキュリティ人材開発部高度セキュリティ人材育成担当の白井雄一郎氏を交えたパネルディスカッションから、企業が押さえておきたい「全社対応」の要点をご紹介します。
目次
ランサムウェア対策は「暗号化された瞬間」から始まるのではない
セミナー第1部では、S&Jの三輪氏が、近年のランサムウェア被害事例のタイムラインを基に、攻撃の実態と対策のポイントを解説しました。
講演で強調されたのは、被害が表面化する「暗号化」は攻撃の最終段階に近い、という点です。事例によっては、攻撃者が侵入してから暗号化に至るまでに一定の期間があり、その間に遠隔操作、内部探索、管理者権限の掌握、情報の持ち出しなどが進められます。一方、攻撃手法には変化もあり、想定していた手順を飛ばして一気に権限を奪うケースもあります。
攻撃の高速化も進んでいます。講演では、従来は数日から数カ月かかっていた攻撃展開が、24時間、あるいは数時間で進むケースもあるとの指摘がありました。また、EDR*などのセキュリティ製品を導入しているからといって、それだけで安心できるわけではありません。セキュリティ製品自体が停止されたり、警告が見過ごされたりする可能性もあります。
重要なのは、個々の製品の導入有無だけを見るのではなく、日常の監視体制や兆候をどう捉え、どの段階で対応に移るのかを決めておくことです。
(*EDR:Endpoint Detection and Response。PCやスマートフォン、サーバーなどが含まれるエンドポイントを監視し、脅威を検知した場合に自動で対処できるセキュリティシステムの一つ)
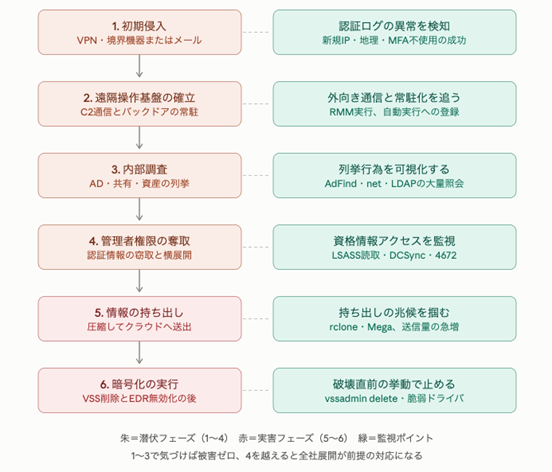
ランサムウェア被害を防ぐための攻撃ステップの理解
三輪氏は、ランサムウェア対策に万能な「やることリスト」はないと指摘します。自社にとって「止まると最も困るものは何か」を起点に、重要なシステムや業務、取引先との接続、サプライチェーンまで含めて優先順位を考えることが必要です。つまり、サイバーセキュリティはIT部門だけの技術課題ではなく、事業継続に直結する経営課題として捉える必要があります。
不確実な状況でも、「説明しない」ことにはリスクがある
第2部では、当社の池田が、サイバーインシデント発生時の危機管理広報について解説しました。
サイバー危機の難しさの一つは、企業だけが情報の発信者ではないことです。攻撃者が犯行声明や窃取したとする情報を公表し、顧客や社員がSNSに投稿し、取引先やメディアも独自に情報を発信します。企業が「事実関係が整理できてから発表しよう」と考えている間にも、情報空間は動き続けます。
また、早ければ早いほどよい、全て公開すれば透明性が高い、という単純な話でもありません。情報の内容によっては、詳しく説明し過ぎることで、新たなリスクにつながる可能性もあります。必要な情報は出しつつ、未確認情報や新たなリスクにつながる情報は区別する。池田はこれを「統制された透明性」と説明しました。
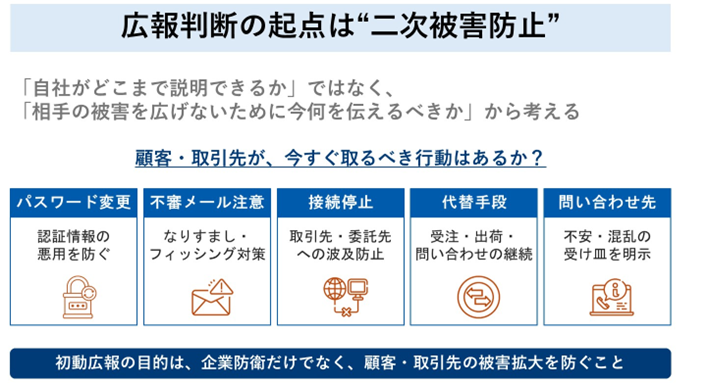
初動広報の判断の起点として挙げたのが、「二次被害の防止」です。
企業が今どこまで説明できるかではなく、顧客や取引先へ被害を広げないために、今何を伝える必要があるのかから考えます。パスワード変更、不審メールへの注意、接続停止、代替手段、問い合わせ先など、ステークホルダーが自らを守るために必要な情報は、原因が完全に確定していなくても発信を検討する必要があります。
そして、「分からないから発信しない」のではなく、現時点で分かっていることと、まだ分かっていないことを整理して伝える。新しい事実が判明すれば、情報を更新していく。サイバー危機では、一度発表して終わるのではなく、最初から「更新型」のコミュニケーションとして設計することが重要です。
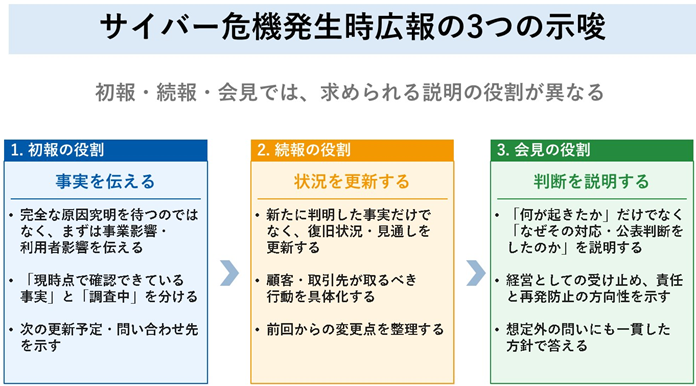
初報では事実を伝え、続報では状況を更新し、記者会見では「なぜその対応や公表判断をしたのか」まで説明する。情報の確度や事態の進展に応じて、企業に求められる説明の役割も変わっていきます。
「体制がある」だけでは足りない。問われるのは全社で動けるか
第3部のパネルディスカッションでは、サイバー攻撃に対する危機管理体制とシミュレーションの重要性について議論しました。
当社がリスクマネジメント担当者500人を対象に実施した調査では、83.0%がCSIRTやシステム担当者などの対応体制を持つ一方、明確なエスカレーションルールがあるとの回答は48.2%にとどまりました。組織はつくられていても、インシデント発生時に必要な情報が適切な部門へ上がり、全社として判断できる状態にまで落とし込めている企業は多くないことがうかがえます。
S&Jの白井氏は、インシデント対応体制には、組織をつくる、ルールや手順を整える、そして実際にそのルールで動ける状態にするという段階があると説明しました。CSIRTなどの専門部隊と経営・コーポレート部門が分かれている場合には、両者をつなぐエスカレーションルートが欠かせません。
一方、広報が担う役割は「いつリリースを出すか」だけではありません。
セキュリティ部門が被害拡大防止を、法務が法的リスクの軽減を、経営が事業継続を考える中で、広報は「その判断が顧客・取引先・社員・社会からどう見えるか」「ステークホルダーは今、何を知らなければ適切に行動できないか」という視点を加えます。
確認済みの事実、可能性の段階にある情報、調査中の情報、さらに発信することで新たなリスクとなる情報を関係部門と整理・区別し、企業として一貫した説明をつくることが求められます。
台本通りのトレーニングでは、危機対応の穴は見つけにくい
パネルディスカッションでは、平時のシミュレーショントレーニングについても議論しました。
実際のサイバーインシデントでは、最初から全ての情報がそろっているわけではありません。調査が進む中で新しい事実が判明し、その都度、技術対応、事業継続、対外説明などの判断を迫られます。白井氏は、あらかじめ決められた台本をなぞるだけの「予定調和的」な訓練は、実際のインシデントとは異なると指摘。本番のように、徐々に情報が明らかになる中で、その場で判断し、時には失敗する経験を通じて改善点を見つけることが重要だと説明しました。
つまり、訓練の目的は「上手にこなすこと」ではなく、自社の判断や連携体制の穴を、本番前に見つけることにあります。
S&Jと当社が開発した「サイバーセキュリティ シミュレーショントレーニング統合プログラム」も、サイバーインシデント対応と危機管理広報を別々に訓練しないことを特徴としています。
実際のサイバー危機では、セキュリティ部門の調査が終わるまで広報や経営が待っているわけにはいきません。調査中にも、顧客や取引先からの問い合わせ、メディア取材、経営判断が発生します。そこでプログラムでは、CSIRTやIT部門だけでなく、経営企画、リスク管理、広報、経営層までを対象に、情報が経営や広報まで上がるのか、会社として判断できるのか、社会に説明できるのかまでをひとつなぎに確認します。
マニュアルに役割や手順が書かれていることと、実際の有事に組織が動けることは同じではありません。だからこそ、実際に部門を超えて動き、判断し、説明する経験が必要なのです。
まとめ:マニュアルを「持っている」から、サイバー危機発生時でも「使える」状態へ
サイバーインシデントが発生してから、公表基準や承認ルート、連絡網、初報の内容、FAQ、記者会見の体制を一から考えるのは容易ではありません。しかも技術部門が調査を続ける間にも、顧客や取引先からの問い合わせ、メディア取材、経営判断は同時並行で発生します。
だからこそ、平時のうちに確認したいのは、「危機管理マニュアルがあるか」だけではなく、「サイバー危機でも実際に使えるか」です。
CSIRTから経営・広報への情報共有は機能するのか。誰が公表を判断し、誰が承認するのか。情報が不十分な初動で、何を伝え、何を控えるのか。そして、経営層は社会に対して会社の判断を説明できるのか。こうした課題は、実際に組織で動いてみることで初めて見えてくるものでもあります。
電通PRコンサルティングでは、サイバーインシデント発生時の危機管理広報について、初動対応方針の整理、情報開示・発信フローの設計、想定Q&Aや記者会見対応、危機管理マニュアルの見直し、シミュレーショントレーニングなどを支援しています。また、S&Jと連携し、インシデント対応と危機管理広報を一体的に訓練するプログラムも提供しています。
「自社のサイバー危機対応が、技術部門だけの備えになっていないか確認したい」「CSIRTと広報・経営の連携を見直したい」「実際のインシデントを想定した訓練を行いたい」――。
こうした課題をお持ちの方は、ぜひ電通PRコンサルティングにご相談ください。


関連記事


関連事例