


サイバー攻撃対策の実態調査|対応体制83%、全社連携40%
 2026.11.09
サイバー攻撃への備えとして、企業の対応体制はどこまで整っているのでしょうか。
重要なのは、専門部署の有無だけではありません。インシデントが発生したとき、経営層や広報、法務、人事などに情報をどう伝え、誰が判断し、社内外にどう説明するかまで決めておく必要があります。
電通PRコンサルティング内の企業広報戦略研究所が実施した「危機管理広報力、およびサイバーインシデント対応実態調査2026」では、サイバー攻撃をリスクとして認識する回答が85.2%、CSIRTまたは常設のシステム担当者がいるとの回答が83.0%に上りました。一方、経営層や広報などとの連携・情報伝達ルールが明確に定められている割合は、全体の40.0%でした。
調査結果から、大企業の危機管理とサイバーインシデント対応について、整備が進む領域と、なお課題が残る領域を見ていきます。
目次
危機管理の意思決定ルールは96.8%が整備。しかし定期的見直しと社内理解があるのは49.8%
まず、重大な危機が発生した際に、経営層が迅速に意思決定するための一元化ルールや全社的な意思決定の仕組みについて尋ねました。すると、何らかのルールを整備しているという回答は合計で96.8%に達しましたが、このうちの「整備されており、見直しの機会を定期的に設け社内も理解している」、つまり、定期的な見直しと社内理解の双方を満たすと回答した割合は、49.8%と約半数にとどまります。
重大な危機が発生した場合、緊急対策本部など経営層が迅速に意思決定するための一元化ルール、
全社的な意思決定する仕組みがリスク管理規定で整備されていますか。
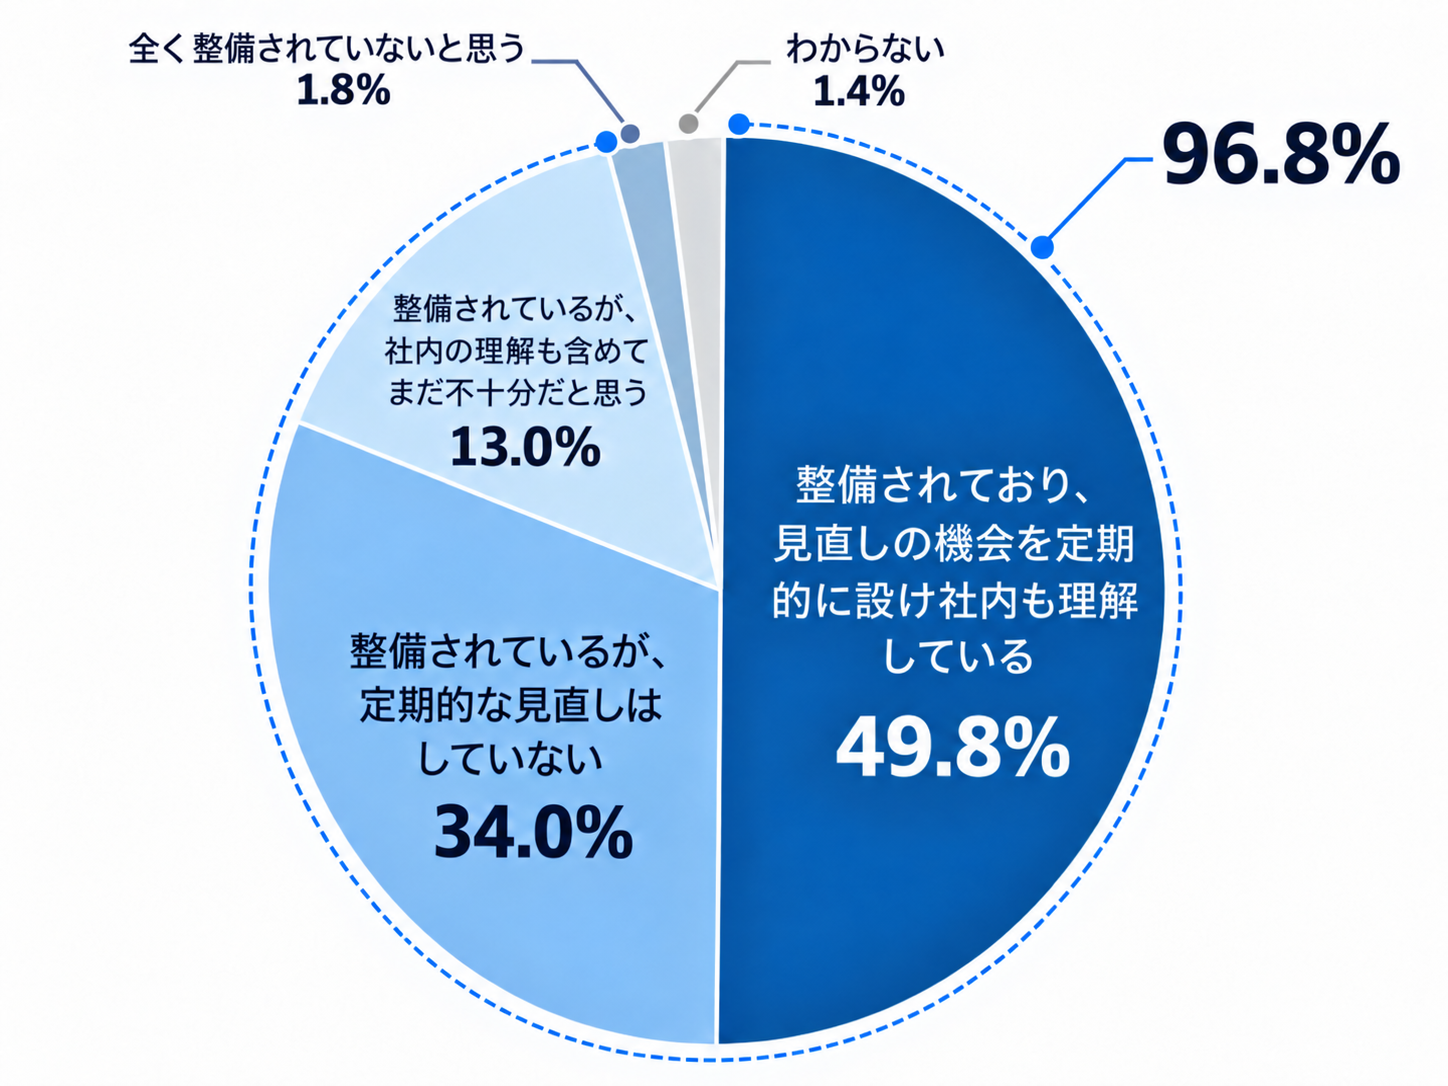
言い換えれば、規定の「有無」だけで評価する場合と、その運用状況まで含めて評価する場合では、実態の見え方が変わります。危機発生時の意思決定について、ルールが存在することと、関係者がその内容を理解していることは同じではありません。調査は、ルールの整備状況に加え、定期的な見直しや理解の浸透まで確認する重要性を示しています。
サイバー攻撃を経営上のリスクと認識する割合は85.2%
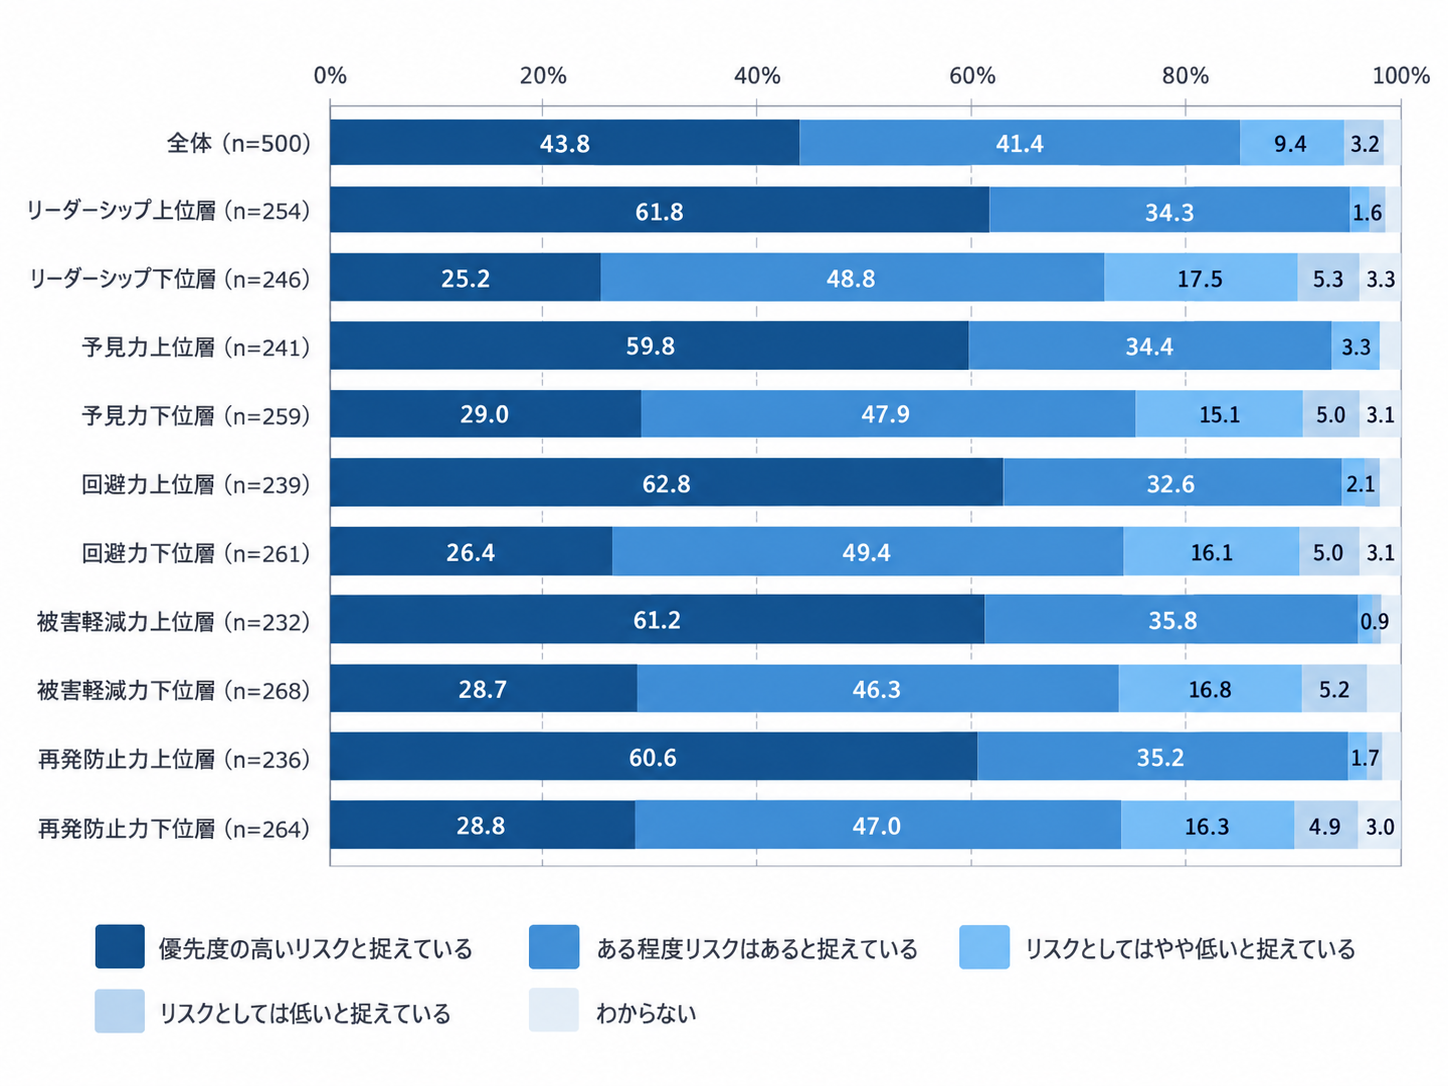
サイバー攻撃によるインシデントについて、回答者が自社の経営幹部の認識をどう捉えているかを尋ねた設問では、「優先度の高いリスクと捉えている」が43.8%、「ある程度リスクがあると捉えている」が41.4%でした。合わせて85.2%が、経営層はサイバー攻撃をリスクとして位置付けていると回答しています。
その一方で、「リスクとしてはやや低いと捉えている」は9.4%、「リスクとしては低いと捉えている」は3.2%、「わからない」は2.2%。サイバー攻撃のリスク認識は広く見られるものの、その優先度には差があることが分かります。
ここで留意したいのは、リーダーシップの上位層、下位層ではリスク意識に約20ポイントの開きがあり、経営層の意識が企業全体の危機管理広報力を決定づけているともいえます。
自社の経営幹部がサイバー攻撃によるインシデント発生をどの程度のリスクとして位置付けているか。(SA)
対応体制は83.0%が設置、全社連携ルールの明確化は40.0%
サイバー攻撃発生時の対応体制については、「全社的な対応チームとして設置」が42.8%、「個別のトラブルに応じて対応するシステム担当者を常設で設置」が40.2%でした。両者を合わせると83.0%となり、多くの回答者が、自社に何らかの対応体制があると答えています。
一方で、CSIRTやシステム担当者といった対応体制がある企業のうち、それがコーポレート部門とも連携できているかについては、「連携する部署は定められているが、エスカレーションルールは明確に定められていない」が35.2%、「サイバー攻撃に伴うインシデントに特化したルール化はされていないが、インシデントに対し社内で決められた連携体制がある」が14.9%でした。連携先の部署が決まっていても、情報伝達の手順まで明文化されているとは限らないことがうかがえます。
リスクの把握や技術的な初動対応を担う部門と、対外説明や意思決定を担う部門では、求められる役割が異なります。例えば、被害状況がまだ確定していない段階で、何を誰に報告するのか、いつ経営層の判断を仰ぐのか、社外への説明をどのように調整するのか。危機発生時に機能する部門間の連携ルールの整備は、企業が自らの危機管理力を総点検する上で意義のある論点です。
危機管理体制の課題は「リスクの洗い出し」「部門連携」「規定・マニュアル整備」
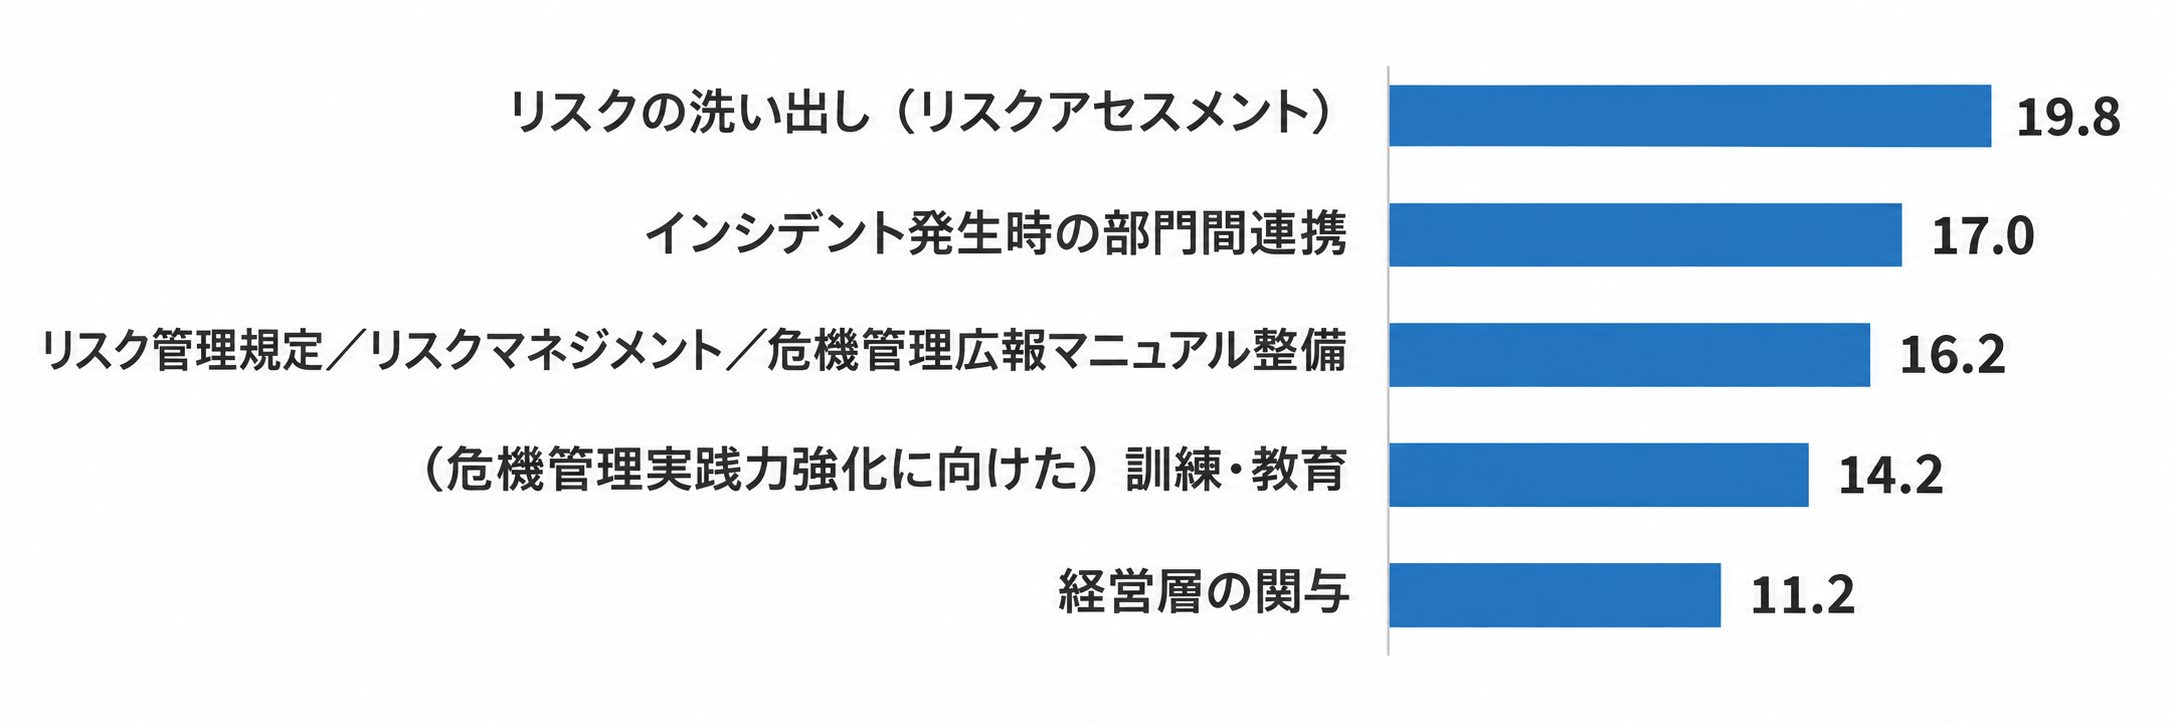
危機管理体制で最も優先的に改善すべき課題を尋ねた設問では、「リスクの洗い出し(リスクアセスメント)」が19.8%で最多となりました。続いて「インシデント発生時の部門間連携」が17.0%、「規定・マニュアル整備」が16.2%となっています。「(危機管理実践力強化に向けた)訓練・教育」も14.2%と上位に入りました。
課題の上位には、リスクを把握する仕組みと、発生後の対応を部門横断で進める仕組みの両方が挙がっています。また、規定やマニュアルの整備、訓練・教育も課題として認識されています。危機対応を考える際には、担当部署を設けるだけでなく、リスク評価、ルール、部門間連携、訓練を一連の取り組みとして確認する視点が求められます。
危機管理体制において最も課題が大きいと感じること TOP5
 n=500(単位:%)
生成AIリスクが最優先課題。対策実施率は35.6%
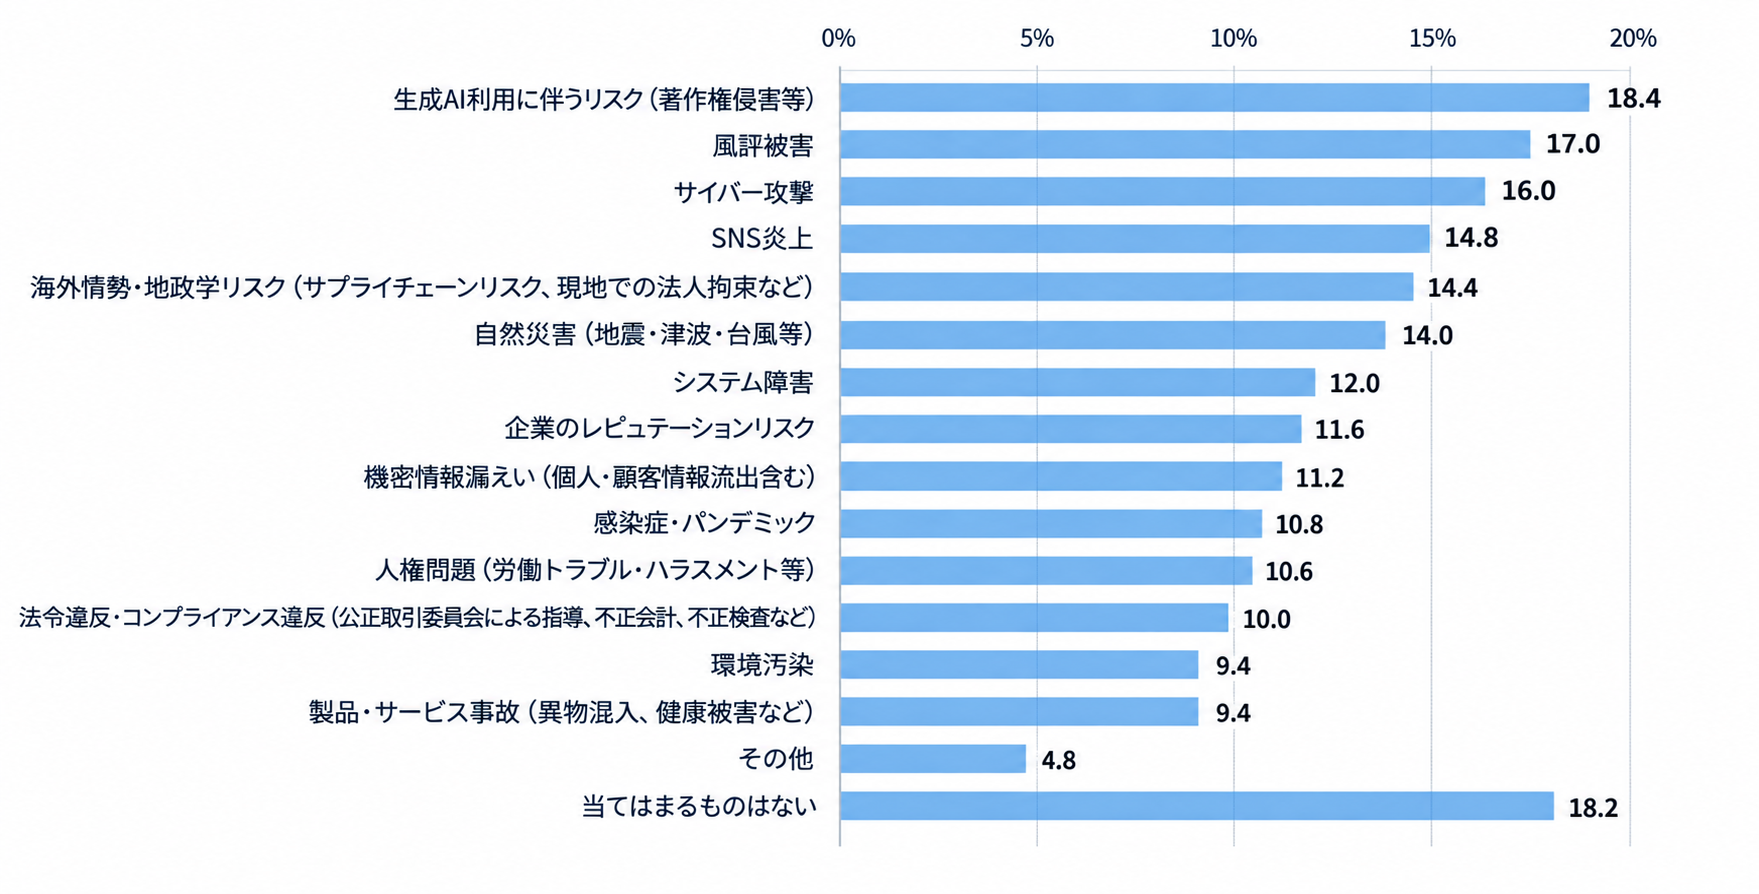
自社にとって最も優先的に対応を進めるべきリスク事象では、「生成AI利用に伴うリスク(著作権侵害等)」が18.4%で1位でした。
次いで「風評被害」が17.0%、「サイバー攻撃」が16.0%となっています。企業の関心が、従来の事故や不祥事への対応だけでなく、情報の扱い方や企業の信用・評判に関わるレピュテーションリスクにも向いていることが読み取れます。また、「当てはまるものはない」という割合も18.2%と高く、個別の企業でビジネスの特性に応じたリスク事象にそれぞれ直面している可能性が推測されます。
自社にとって最も優先的に進めなくてはならないリスク事象
n=500(単位:%)
一方、すでに対策を実施している割合を見ると、生成AI利用に関するリスク対策は35.6%でした。「法令違反・コンプライアンス違反」の53.6%、「機密情報漏えい」の51.6%、「システム障害」の51.2%、「サイバー攻撃」の51.0%と比べて低い水準です。ただし、「最も優先するリスク」と「対策を実施している事象」は異なる設問であり、数値の差がそのまま対策不足の大きさを表すわけではありません。
なお、企業が危機管理広報力をどれだけ備えているかを調査し、業種別に比較すると、40以上のサンプルが得られた4業種のうち、情報通信・ITが5つの評価軸全てで最もスコアが高く、製造業が相対的に低い傾向でした。業種別の回答者数が異なるため、業種間の差を一律に解釈することには注意が必要ですが、自社の取り組みを複数の観点から点検する手掛かりになります。
まとめ|サイバーインシデント対応は「設置」から「全社で機能する体制」へ
今回の調査では、重大危機時の意思決定ルールについて96.8%が整備済みと回答し、サイバー攻撃への対応チーム・担当者についても83.0%が設置済みと回答しました。しかし、ルールの定期的な見直しと社内理解の双方を満たすのは49.8%、サイバーインシデント時の全社連携・エスカレーションルールが明確なのは全回答者ベースで40.0%でした。
こうした結果から見えてくるのは、体制を「つくる」ことに加えて、「どの部署が、どの情報を、誰に、いつ伝えるのか」を具体化する必要性です。平時に役割分担と情報伝達の流れを確認し、インシデントを想定した訓練を行うことは、ぜひとも検討すべき対応の一つといえます。
電通PRコンサルティングでは、サイバーインシデント発生時の経営判断や部門間連携、社内外への情報発信を見据えた危機管理広報について、ご相談を受け付けています。自社のサイバーセキュリティ対応における全社連携やコミュニケーションの課題を整理したい方は、ぜひお問い合わせください。
________________________________________
調査概要
「危機管理広報力、およびサイバーインシデント対応実態調査2026」
• 調査主体:企業広報戦略研究所(電通PRコンサルティング内)
• 調査期間:2026年8月6日~7日
• 調査方法:インターネット調査
• 調査対象:従業員1,000人以上の企業に勤務し、コンプライアンス・リスク管理の選定または最終決裁に関わる20~69歳の500人
本文中の割合は、特記のない限り回答者500人が分母です。
※引用されたデータや状況、人物の所属・役職等は本記事執筆当時のものです。


関連記事

関連サービス・対応領域

関連事例


